
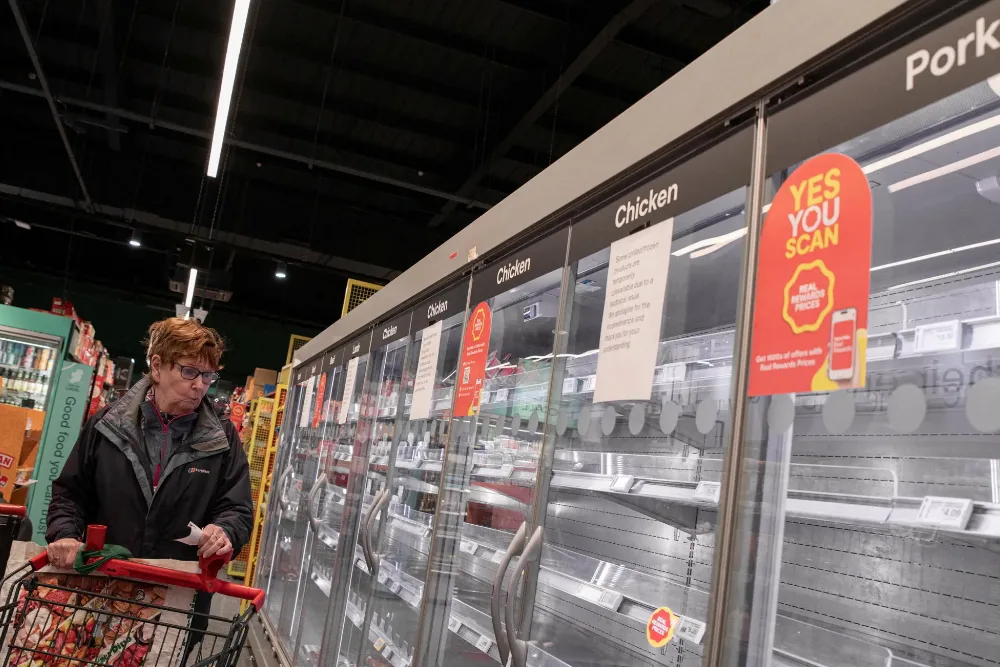
Цьогомісячні напади на повсякденне життя Європи можуть виявитися такими, що походять із Росії, але немає потреби доводити це, перш ніж вживати заходів.
Бельгійського м’ясника о 3:30 ранку розбудив працівник, який повідомив про проблему з холодильною системою. Коли він прибув до свого магазину, температура піднялася до 18° Цельсія. За його оцінками, зіпсувалося м’яса на суму близько 17 000 доларів. У інших частинах Європи працівники супермаркетів виявили подібні проблеми.
Про атаки на холодильні системи повідомили на початку листопада, приблизно в той самий час, коли європейські авіакомпанії зіткнулися з хвилею анонімних повідомлень про замінування. У найгірший на сьогодні день, 5 листопада, під загрозу потрапили щонайменше 21 рейс, що спричинило зміни маршрутів, перевірки безпеки та зриви розкладу польотів. Встановленого зв’язку між цими двома серіями інцидентів немає.
Холодильні вітрини супермаркетів та авіарейси на короткі відстані — це не те, що уявляє собі більшість європейців, коли чує про «тіньову війну» Росії. Вони думають про шпигунство, кібератаки на урядові мережі, підозрілі пожежі на оборонних заводах або пошкоджену інфраструктуру в Балтійському морі. Це серйозні загрози, але для більшості людей вони залишаються віддаленими. А ось збій у роботі місцевого продуктового магазину чи скасування святкового рейсу — це інша справа. Це змушує усвідомити наслідки на власному досвіді.
Немає публічно підтверджених доказів того, що за цими інцидентами стоїть Росія, і це розрізнення має значення. Але так само важлива й вразливість, яку вони викрили.
Більшість людей розуміють кібербезпеку через призму інформаційних технологій: викрадені паролі, зламані електронні поштові акаунти, програми-вимагачі та крадіжка особистих даних. Набагато менше людей знайомі з операційними технологіями (OT), хоча вони покладаються на них щодня.
ОТ керує фізичними процесами. Вона регулює роботу холодильного обладнання в супермаркетах, насосів та хімічної обробки води в муніципальних системах водопостачання, машин на заводах, а також обладнання в електромережах та транспортних мережах. Ці системи забезпечують функціонування сучасних суспільств.
Злом цих систем може мати фізичні наслідки — від зіпсованих продуктів харчування та перебоїв у виробництві до відключень електроенергії чи небезпечної обробки води. Серйозність наслідків залежить від відповідного обладнання, доступу зловмисника та наявних заходів захисту.
Значна частина цього обладнання була розроблена з урахуванням надійності та тривалого терміну експлуатації, часто ще до того, як кібербезпека стала головним пріоритетом. Дистанційне підключення підвищило ефективність та спростило технічне обслуговування, але водночас створило нові вразливості. До обладнання, яке раніше вимагало фізичного доступу, іноді можна отримати доступ через недостатньо захищені мережеві з’єднання.
Інциденти з холодильним обладнанням ілюструють цю проблему. За повідомленнями, зловмисники маніпулювали контролерами, доступними дистанційно, змінюючи температуру та порушуючи нормальний режим роботи. Використана технологія не була ані екзотичною, ані особливо чутливою. Це була звичайна комерційна інфраструктура, що виконувала життєво важливу функцію.
Вразливості операційних технологій (OT) в Європі є настільки ж інституційною проблемою, як і технічною. Значна частина цієї інфраструктури належить і експлуатується приватними компаніями, комунальними підприємствами та місцевими органами влади. Відповідальність за її захист розподілена між операторами, виробниками, регуляторними органами та службами безпеки, часто за межами національних кордонів. Зловмисники можуть скористатися цими прогалинами. Урядам потрібні чіткіші механізми обміну інформацією про загрози, виявлення спільних вразливостей та координації заходів реагування між юрисдикціями.
Росія є обґрунтованим напрямком розслідування, але не остаточним висновком. Європейські служби безпеки задокументували російські диверсії, кібероперації та використання завербованих посередників для підриву європейських інтересів, зокрема підтримки України. Служба державної безпеки Латвії, серед інших, описала використання посередників для відмежування російських розвідувальних служб від операцій на місцях.
Існують також прецеденти використання анонімних повідомлень про замінування як засобу дестабілізації. Служба безпеки України приписала Росії масштабні кампанії фальшивих повідомлень про замінування у 2021 та на початку 2022 року, зокрема погрози щодо шкіл, урядових будівель, транспортних об’єктів та інших цивільних цілей. Ця історія заслуговує на увагу, але не встановлює відповідальності за поточні інциденти.
Підозріла пожежа на складі в одній країні, збій у роботі залізниці в іншій та вторгнення в комерційне обладнання десь ще можуть ніколи не розглядатися в комплексі. Деякі інциденти виявляться непов’язаними між собою. Інші ж можуть бути частиною скоординованої кампанії. Складність полягає в тому, щоб розпізнати цю різницю до того, як повторювані збої спричинять витрати, що перевищують збитки від будь-якої окремої події.
Тому розмежування між окремими інцидентами та скоординованою кампанією має вирішальне значення. Виявлення закономірності — це не те саме, що доведення того, що кожна подія до неї належить. Однак розгляд кожного інциденту окремо може затуманити загальну картину.
Європейські уряди також потребують узгоджених варіантів реагування на випадок, коли буде встановлено відповідальність Росії. Ці варіанти слід розробити заздалегідь, адаптувати до наявних доказів та характеру діяльності, а також спрямовані на те, щоб накласти витрати, які змінять розрахунки Москви, а не просто висловити несхвалення.
Необхідність накласти витрати не зменшує важливості захисту вразливої інфраструктури. Супротивнику не обов’язково проникати у військову мережу чи знищувати велику електростанцію, щоб порушити повсякденне життя цивільного населення.
Недостатньо захищений контролер, незахищене віддалене з’єднання або скомпрометований постачальник послуг можуть стати простішим шляхом до зриву роботи.
Відповідальність за атаки на холодильні установки публічно не встановлено. Злочинці та суб’єкти, що діють за вказівкою держави, можуть використовувати ті самі вразливості, а технічні характеристики вторгнення не обов’язково вказують на те, хто його організував і з якою метою.
Покладати відповідальність на Росію без доказів було б безвідповідально. Однак встановлення відповідальності та забезпечення захисту — це різні рішення.
Встановлення відповідальності за атаку, особливо коли йдеться про каральні заходи проти іншої держави, вимагає надійних доказів. Захист вразливої інфраструктури — ні.
Європейські уряди повинні докласти більше зусиль у партнерстві з операторами та виробниками, щоб виявити незахищені операційно-технічні (OT) системи, обмежити віддалений доступ та забезпечити безпечне продовження життєво важливих процесів у разі порушення мережевих з’єднань. Не менш важливо, що їм потрібні механізми, які дозволяють швидко обмінюватися технічними індикаторами та повідомленнями про загрози між органами кібербезпеки, розвідувальними службами, правоохоронними органами та приватними операторами, у тому числі через національні кордони.
Однієї стійкості недостатньо. Європа також має стати більш складним операційним середовищем для ворожих розвідувальних служб та їхніх посередників. Це вимагає викриття ворожої діяльності, коли це підтверджується доказами, зміцнення вразливих систем, зриву роботи мереж та посередників, що сприяють атакам, а також накладення суттєвих витрат на відповідальних осіб.
Метою має бути запобігання тому, щоб окремі зриви не перетворилися на стратегічну перевагу.
Безпосередніми наслідками цих інцидентів є зіпсовані продукти харчування та фінансові втрати. Довгостроковою проблемою є довіра до систем, від яких люди залежать, але про які рідко замислюються.
Європейці очікують на електропостачання, безпечну питну воду та надійне забезпечення продуктами харчування. Вони також очікують, що їхні уряди розумітимуть загрози та ефективно реагуватимуть на них. Супротивник, який прагне підірвати довіру громадськості, не обов’язково має завдавати катастрофічних збитків. Повторні зриви, особливо коли відповідальність залишається нез’ясованою, можуть виявитися достатніми, щоб посіяти сумніви щодо надійності життєво важливих послуг.
Європейські уряди мають уникати двох помилок: трактування кожного нез’ясованого зриву як російської операції та сприйняття невизначеності щодо встановлення відповідальності як приводу для відкладення захисних заходів. Перша помилка підриває довіру. Друга залишає вразливі місця відкритими для наступного зловмисника.
Атаки на холодильні установки та погрози вибухів на літаках можуть зрештою виявитися не пов’язаними з Росією — або між собою. Проте обидва випадки демонструють, як відносно незначні дії можуть порушити звичний ритм життя, спричинити економічні збитки та випробувати довіру громадськості до основних служб.
Європа не може чекати на «російські сліди», перш ніж захищати системи, від яких залежать її громадяни.
Джерело: cepa.org
Ми збираємо новини з Reuters, BBC, Bloomberg та інших світових ЗМІ.
Коротко, факти, без фейків та зайвого галасу.
👉 Підписуйтесь у Telegram


